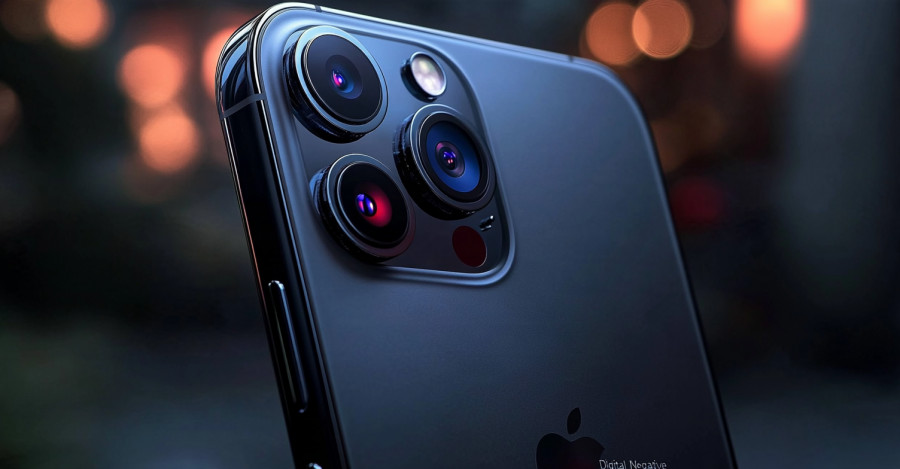
Wir sind in ein Zeitalter eingetreten, in dem wir unseren eigenen Augen nicht mehr trauen können. Generative KI hat gelernt, in Sekunden fotorealistische Bilder zu erzeugen und damit die Fotografie von einem dokumentarischen Beweis in einen Streitgegenstand verwandelt. Als Reaktion auf diese Vertrauenskrise hat Apple eine radikale Lösung vorgestellt – vorerst einzigartig – die Funktion Reference Image.
Am Montag hat Apple Details dazu offengelegt, wie das Reference-Image-System funktioniert, nachdem es in der iPhone 18 Pro- und Pro Max-Reihe eingeführt wurde. Zieht man das Marketing ab, sehen wir hier nicht einfach ein weiteres Kamera-Gimmick, sondern den Versuch, in einer Welt, in der nahezu alles gefälscht werden kann, einen kryptografischen Standard für Realität zu schaffen.
Apple hat den Authentifizierungsprozess in zwei Phasen aufgeteilt, von denen die erste an die Funktionsweise einer klassischen Filmkamera erinnert, übertragen in das digitale Zeitalter. Wenn man im speziellen Referenzmodus ein Foto aufnimmt, werden die „rohen“ Pixeldaten auf Hardware-Ebene kryptografisch signiert. Entscheidend ist, dass dies direkt im Sensor selbst geschieht, bevor das iOS-Betriebssystem Zugriff auf die Daten erhält.
Damit wird jede Manipulation durch Schadsoftware oder Systemschwachstellen ausgeschlossen. Bei Apple wird dieses Datenpaket als „sicheres digitales Negativ“ bezeichnet. Es wird auf dem Gerät zusammen mit dem gewohnten, bereits verarbeiteten Foto gespeichert.
Der interessanteste Teil beginnt, wenn der Nutzer sich entscheidet, dieses Negativ zu „entwickeln“. Die Daten werden an eine isolierte Umgebung innerhalb von Apples Private Cloud Compute (PCC) gesendet. Dort findet die gesamte Verarbeitung statt: Demosaicing, Tonemapping und Kompression.
Das resultierende JPEG erhält eine zusammengesetzte, Post-Quantum-Digitalsignatur, die auf einem Hybrid aus RSA-3072 und ML-DSA-87 basiert. Warum ein derart extremes Schutzniveau? Apple denkt in Jahrzehnten und diese Kombination von Algorithmen soll sicherstellen, dass die Signatur selbst dann nicht gebrochen werden kann, wenn in Zukunft leistungsfähige Quantencomputer verfügbar werden.
Cupertino hat außerdem rasch darauf hingewiesen, dass sich sein Ansatz grundlegend vom industrieweit verwendeten Standard C2PA unterscheidet, der von anderen Herstellern genutzt wird. C2PA funktioniert wie ein „Ereignisprotokoll“: Es fügt Metadaten hinzu, die Herkunft und Bearbeitungshistorie eines Bildes beschreiben, nachdem das Foto bereits erstellt wurde.
Apple betrachtet dies als seine Achillesferse: Wenn die gesamte Bildentstehungskette nicht vom allerersten Pixel an geschützt ist, bleibt sie verwundbar für Manipulationen. Unternehmensvertreter sagen ausdrücklich, dass Reference Image nach heutigem Stand das einzige System ist, das quantenresistente Sicherheit direkt auf Sensorebene bietet.
Vielleicht die größte Stärke von Reference Image ist der – im positiven Sinne – paranoide Umgang mit Privatsphäre. Bestehende Verifizierungssysteme verknüpfen ein Foto häufig mit einem öffentlichen Profil oder einem bestimmten Gerät, was es möglich macht, seinen Urheber nachzuverfolgen.
Apple ist einen anderen Weg gegangen. Die endgültige Signatur wird über den eigenen Dienst des Unternehmens erst nach der Verifizierung in der „blinden“ PCC-Umgebung aufgebracht. Das bedeutet, dass ein außenstehender Beobachter – oder ein Hacker – physisch nicht feststellen kann, ob zwei verschiedene Fotos mit demselben iPhone aufgenommen wurden. Mehr noch: Dank der architektonischen Garantien von Private Cloud Compute bekommt Apple selbst den Inhalt deiner Bilder nie zu sehen.
Das System hat allerdings auch seine Einschränkungen. Die Reference Image‑Funktion arbeitet ausschließlich mit dem primären Kamerasensor des iPhone 18 Pro und Pro Max und ist standardmäßig optional.
Andererseits verschafft genau das Apple einen eleganten Sicherheitsmechanismus: Falls sich künftig herausstellen sollte, dass eine bestimmte Charge von Sensoren verwundbar ist oder kompromittiert wurde, könnte das Unternehmen die Echtheitszertifikate für Bilder, die mit diesen Sensoren aufgenommen wurden, gezielt widerrufen. Und erneut wäre dies möglich, ohne erkennen zu können, welche konkreten Fotos aufgenommen wurden oder wer sie mit dem „problematischen“ Gerät gemacht hat.
Das Fazit ist eindeutig: Reference Image ist mehr als nur ein Schutzschild gegen Deepfakes. Es ist ein Manifest für ein neues Medienzeitalter. Die Kamera deines Smartphones ist nun nicht mehr nur ein Werkzeug, um einen Moment festzuhalten, sondern auch ein persönlicher „digitaler Notar“. Mithilfe von Kryptografie verwandelt die Technologie ein gewöhnliches Foto in einen unwiderlegbaren Beweis der Realität und stellt das Vertrauen in visuelle Inhalte wieder her.
QUICK LINKS


 Kontakt mit uns aufnehmen